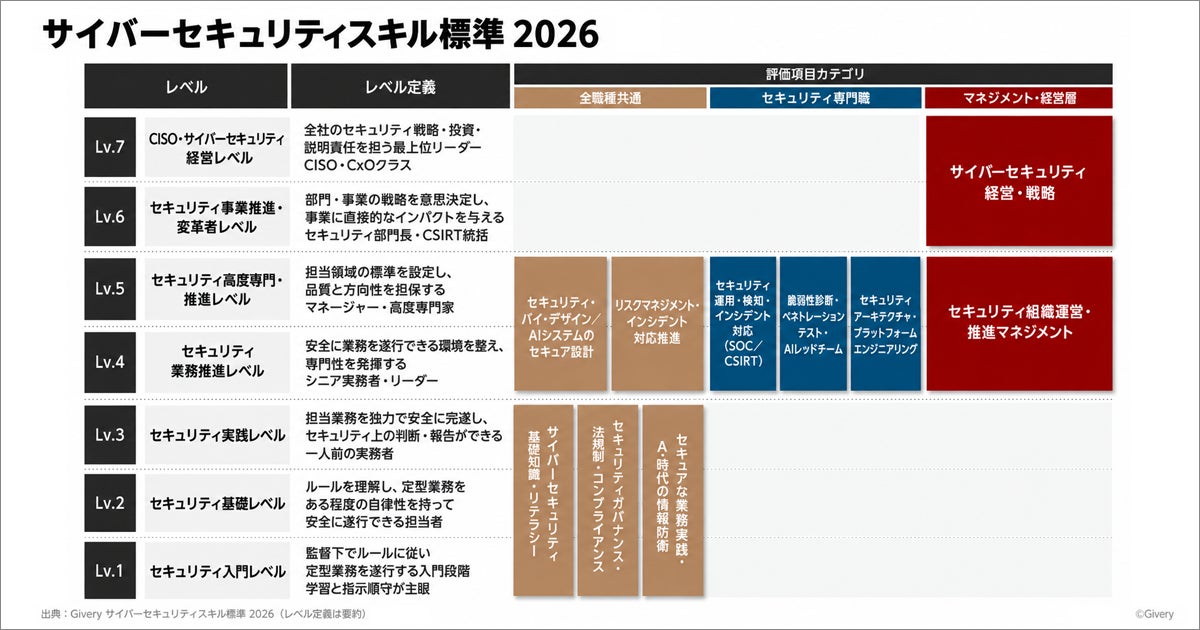
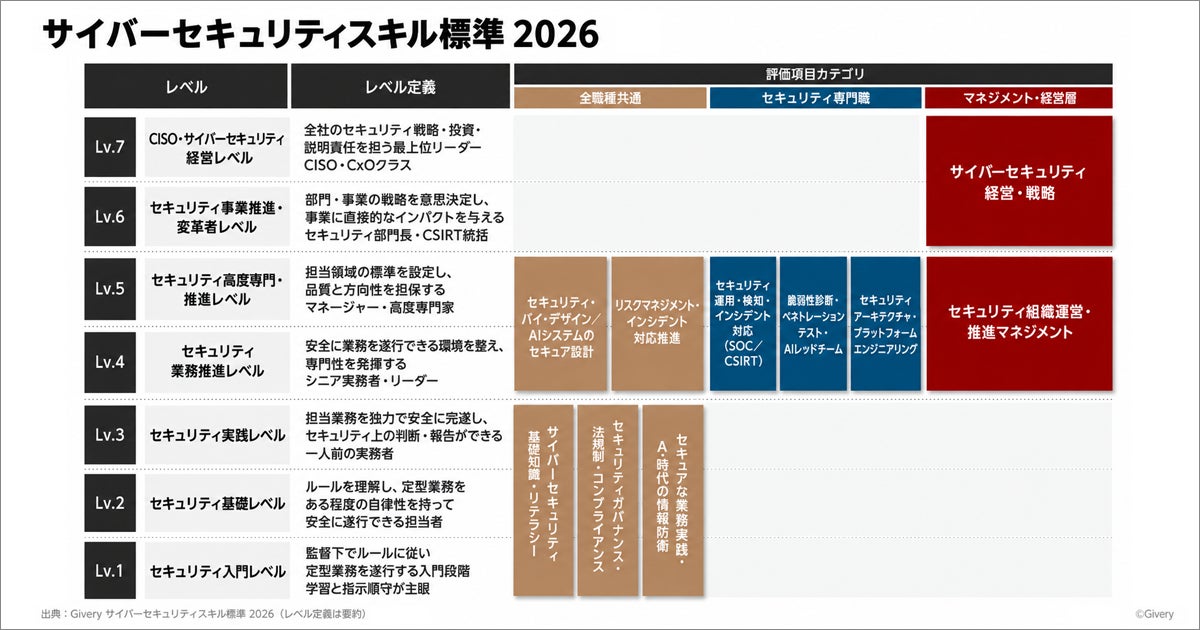
AI・サイバーセキュリティのコンサルティングおよび教育・研修を提供する株式会社ギブリー(本社:東京都渋谷区、代表取締役社長:井手 高志、以下当社)は、株式会社セキュアサイクルと共同で、AI時代に求められるサイバーセキュリティ人材のスキルを体系化した「サイバーセキュリティスキル標準 2026」を2026年10月9日に公開しました。あわせて、同標準に準拠したスキルアセスメント、74講座・10パッケージからなる研修ラインナップ、およびセキュリティ戦略から逆算して組織体制と育成ロードマップを策定するコンサルティングの提供を開始します。
企業が目指すセキュリティ体制に対して「誰が、どの業務を、どの水準で担うか」を定義し、現状とのスキルギャップを可視化し、組織に必要なセキュリティ人材を包括的に強化するまでを一体で支援します。
◾️背景
ランサムウェアによる事業停止や大規模な情報漏えいが業種を問わず相次ぎ、2026年上半期に警察へ報告されたランサムウェア被害は半期として過去最多となりました。一方で、国内では約11万人のサイバーセキュリティ人材が不足していると推計され、人数の不足以上に「必要なスキルを持つ人材がいない」ことが企業の共通課題になっています。
この状況をAIがさらに加速させています。AIが主要なOSやブラウザから数千件の未知の脆弱性を短期間で見つけ出した事例や、攻撃者がAIエージェントに標的の探索から脆弱性の悪用までを自律的に行わせた攻撃が、2026年に入って相次いで報告されました。脆弱性が見つかってから攻撃に使われるまでの時間は1日を切りつつあり、生成AIによる自然なフィッシングやディープフェイクは従来の「見分け方」を通用しにくくしています。企業が導入するLLMアプリケーションやAIエージェント自体も、プロンプトインジェクションや権限の過剰付与といった新しい攻撃面になっています。IPAの「情報セキュリティ10大脅威 2026」では、「AIの利用をめぐるサイバーリスク」が初めて選出されました。
同時に、AIは防御側にも同じ力をもたらします。AIが見つける脆弱性にAIを使って先に対処し、監視や診断にAIを組み込める組織とそうでない組織の差が、防御力の差として現れ始めています。しかし既存のスキル標準の多くはセキュリティ専門職を対象としており、全社員・情報システム部門・経営層・専門職を一本の基準で捉え、AI時代の観点を含めて「誰に何が足りないか」を測る枠組みはありませんでした。研修を導入しても、自社の事業リスクに照らしてどの役割を強化すべきかが定まらず、学習が体制強化につながりにくいという声も多く聞かれます。
当社はこうした状況を踏まえ、国内外の最新標準を参照しつつAI時代の観点を組み込んだ独自のスキル標準を策定し、戦略策定から組織開発・アセスメント・研修までを一気通貫で提供する体制を整えました。2026年10月7日に提供を開始した「AIセキュリティ顧問サービス」と組み合わせることで、平時のガバナンス体制と人材基盤の双方を継続的に支援します。
◾️「サイバーセキュリティスキル標準 2026」の概要
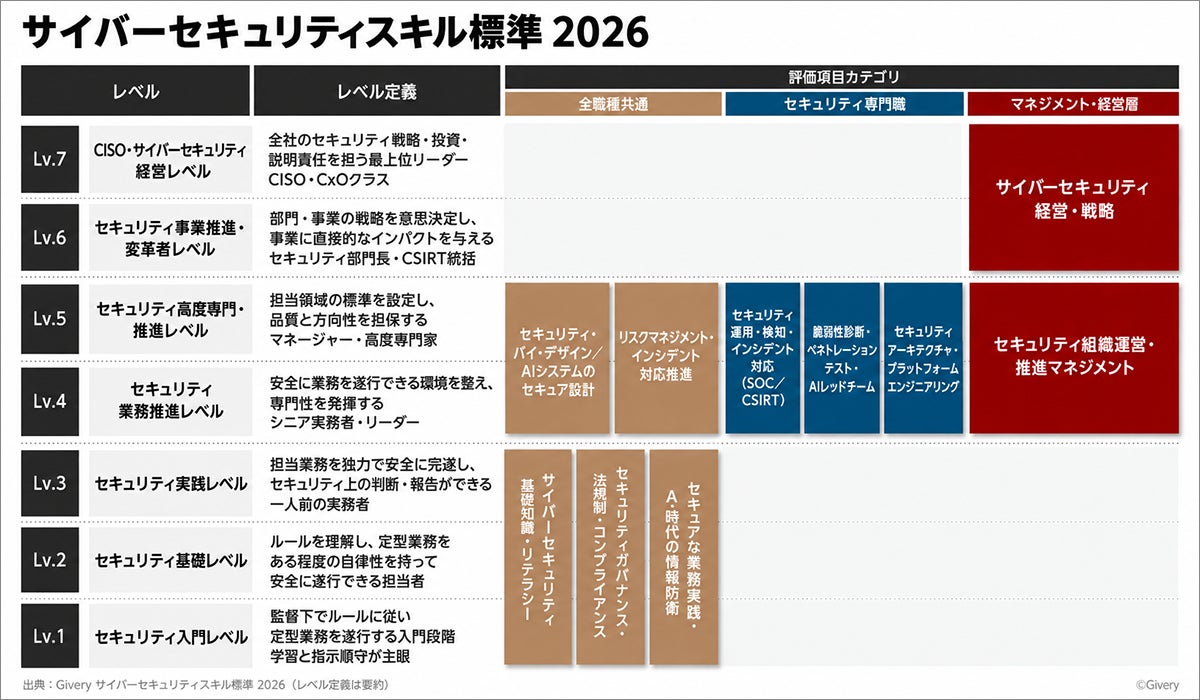
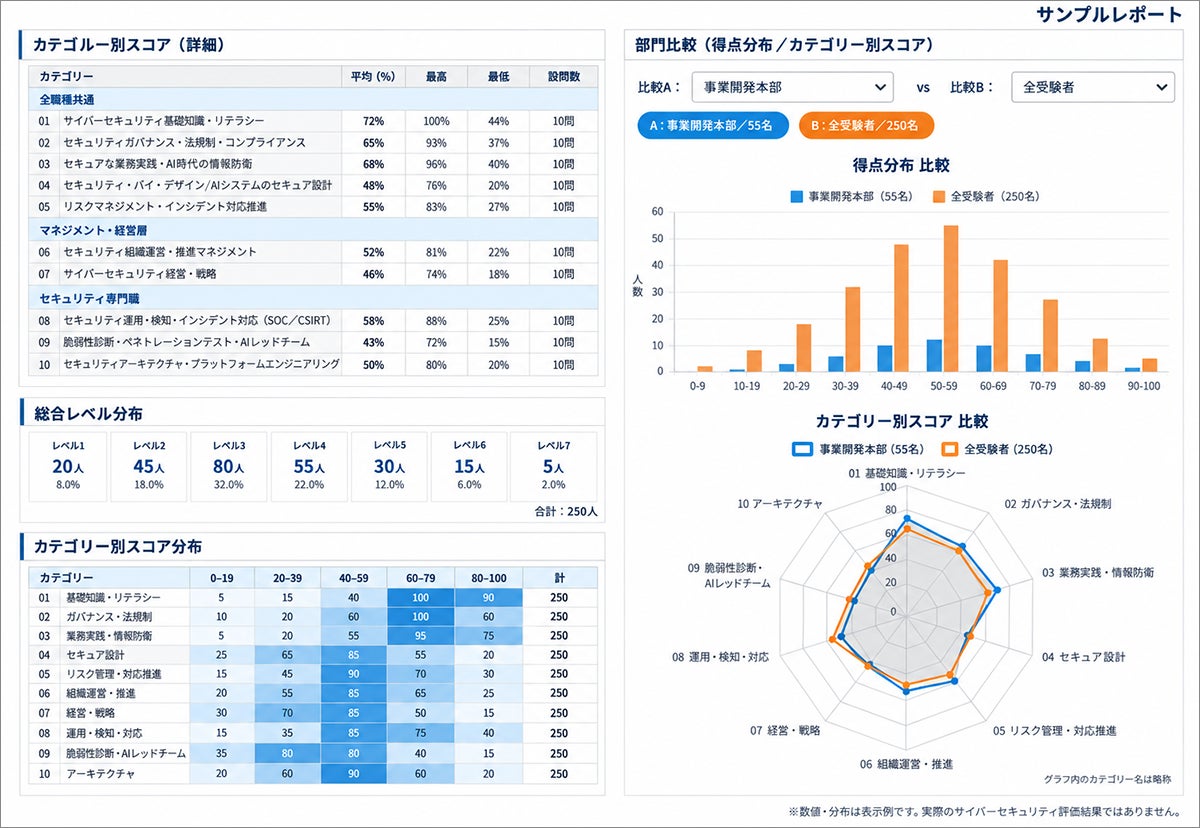
全社員向けの基礎から、情報システム部門や事業部門の担当者、セキュリティマネジメント、経営層、セキュリティ専門職までを、10のスキルカテゴリー・100項目で定義し、7段階のレベルで到達水準を示します。
◾️本標準の特長
1. 全社員から経営層・専門職までを一本のレベル軸でつなぐ
セキュリティ専門職に限らず、全社員の基礎行動、情報システム部門や事業部門で設計・リスク対応を担う「プラス・セキュリティ人材」、組織を運営するマネジメント層、投資と説明責任を担う経営層までを同じ標準に収め、組織全体の現在地と育成課題を一枚で把握できます。
2. AI時代の3つの観点を組み込み
全100項目のうち24項目を、AI時代固有の観点としてタグ付けしています。この3区分は、米NISTが策定を進める「Cyber AI Profile」の3つのフォーカスエリア(Secure/Defend/Thwart)に対応しています。
-
Security for AI(AIシステムを守る):LLMアプリケーション・AIエージェント・MCP連携・モデルやデータの供給網に対する脅威モデリング、設計レビュー、レッドチーミング
-
AI for Security(AIでセキュリティ業務を高度化する):AIを活用したSOC運用、トリアージ支援、診断の効率化と、AI出力を検証する基準
-
AI脅威対応(AIを用いた攻撃に備える):AIフィッシング・ディープフェイク・自動化された攻撃を前提とした確認行動と対応計画
3. 国内外の最新標準に準拠
米NIST NICE Framework(Components v2.2.0)、欧州ENISA ECSF、SFIA 9、JNSA SecBoK2025、IPAデジタルスキル標準 ver.2.0、経済産業省サイバーセキュリティ経営ガイドライン Ver3.0、ISOG-J「セキュリティ対応組織の教科書」第3.2.1版、OWASP GenAI/Agentic Top 10 2026、MITRE ATLASなどを参照し、各項目に対応する外部標準を明示しています。既存の枠組みで人材定義を行っている企業も、本標準と対応付けて利用できます。
4. スキル項目に準じたスキルアセスメント&研修を用意
スキル標準の10カテゴリーをそのままアセスメントの出題単位とし、研修ラインナップの全講座を同じカテゴリー・レベル・AI観点に対応付けています。アセスメントで把握した課題から、該当する研修を選び、受講後に再評価するまでを一貫して運用できます。
■ セキュリティ戦略から逆算した組織・人材強化の支援
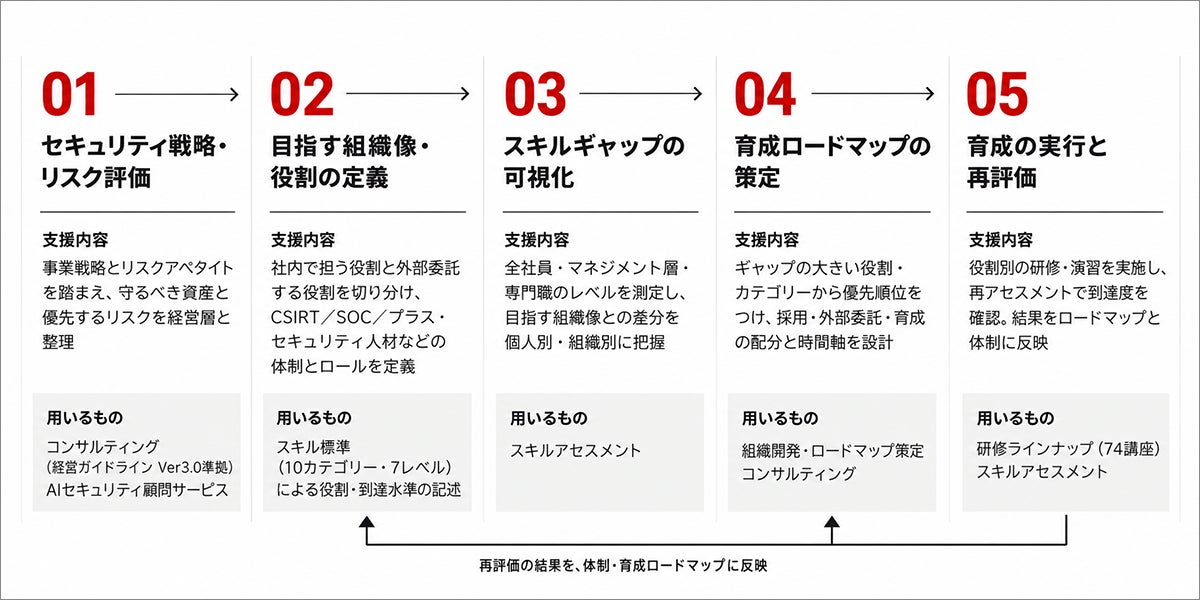
本標準は、単体のスキル一覧としてではなく、経営の戦略から現場の育成までをつなぐ共通言語として設計しています。当社は次の流れで、組織に必要なセキュリティ人材を包括的に強化する支援を提供します。
■ 主な対象企業と解決する課題
セキュリティ体制をこれから整える成長企業
専任のCISOやセキュリティ部門を持たないまま事業が拡大し、取引先や投資家への説明責任が求められる段階にある企業。戦略とリスク評価から体制づくりを始め、少人数で担うべき役割を定義し、育成ロードマップに沿って段階的に人材基盤を整える用途を想定しています。
情報システム部門がセキュリティ業務を兼務する企業
必要な業務と担当範囲を整理し、社内で担う役割と外部に委託する役割を明確にしたい企業。兼務担当者に必要な知識・スキル(カテゴリー4・5)を絞り込み、育成の優先順位を決める用途を想定しています。
セキュリティ専門組織の育成・採用を進める企業
担当領域の偏りや後継人材の不足に対応したい企業。セキュリティ部門と人事部門が共通の基準で学習課題を確認し、SOC・診断・アーキテクチャといった役割に応じた研修(カテゴリー8〜10)を選ぶ用途を想定しています。
AI活用を進める企業・AIプロダクトを開発する企業
生成AIやAIエージェントの業務導入、LLMアプリケーションの開発にあたり、開発者・PM・AI推進担当がAIシステム固有の脅威を設計段階で扱えるようにしたい企業。AI脅威モデリングやAIレッドチーム入門など、AI時代の観点に対応する研修を想定しています。
研修ラインナップの構成
当社が2017年より企業・教育機関・業界団体向けに提供してきた研修・講演・演習(累計実績73件)を、本スキル標準の10カテゴリーに対応させて再体系化しました。全カテゴリーを網羅する講座を用意しており、代表的なパッケージは以下のとおりです。
|
パッケージ |
主な対象 |
内容 |
|
全従業員向け 情報セキュリティ基礎パッケージ |
全従業員(入社時・年次) |
eラーニング・理解度テスト・集合研修・ハンドブックで基礎知識と安全な業務行動を定着 |
|
インシデント対応机上演習(TTX)シリーズ |
情報システム部門・管理部門・経営層 |
ランサムウェア感染/システム復旧特化のシナリオを業種別に調整し、検知から事後対応までをロールプレイ |
|
セキュリティ管轄者育成研修(6ヶ月・伴走型) |
情報システム・総務部門でセキュリティを管轄する担当者 |
週1回のeラーニングと講師面談で、体制整備から自社セキュリティ規定の策定まで到達 |
|
脅威モデリング研修シリーズ |
開発者・PM・アーキテクト・AI推進担当 |
従来型(STRIDE)とAIシステム向け(STRIDE-AI/OWASP AI Exchange/MITRE ATLAS)のハンズオン |
|
AIセキュリティ研修シリーズ |
経営層から開発者・セキュリティ専門職まで(レベル別) |
生成AI利用の注意点(入門)、プロンプトインジェクション演習、AI脅威モデリング、生成AIを用いたセキュリティ調査(AI for SOC) |
|
セキュリティエンジニア養成 長期技術研修(8分野・54日間) |
IT基礎を持つ若手技術者、セキュリティ職への転換者 |
インシデントレスポンス、フォレンジック、SIEM、Webセキュリティ、ペネトレーションテスト、脅威モデリング、AIセキュリティ、Red/Blue攻防演習を一貫して習得 |
|
Webセキュリティ・脆弱性診断 実践シリーズ |
Web開発者・診断担当者 |
脆弱性体験から自動診断・手動診断・模擬サイト診断・ペネトレーションテストまでを段階的に習得 |
◾️事業責任者のコメント
AIによって脆弱性の発見も攻撃も速くなり、サイバーセキュリティは専門組織だけでなく、経営と全社員が担う課題になりました。重要なのは、守るべき事業とリスクから逆算して必要な役割を定義し、スキルを測り、不足を育成で埋めていくことです。本スキル標準はその共通言語になります。AIセキュリティ顧問サービスと組み合わせ、体制づくりから人材育成まで継続して支援してまいります。
株式会社ギブリー 取締役CISO 服部 祐一
AIで攻撃も脆弱性の発見も加速するなか、サイバーセキュリティ人材の育成は待ったなしの経営課題です。ただ、研修を増やすだけでは不十分で、誰にどのスキルが足りないのかを正しく可視化することが出発点になります。本スキル標準は、全社員から経営層・専門職までのスキルを共通の基準で測り、必要な育成を見極めるためのものです。スキルデータを元にした戦略的なサイバーセキュリティ人材の育成を支援してまいります。
株式会社ギブリー 取締役 新田 章太
■ お問い合わせ
本件に関するお問い合わせは、下記フォームをご利用ください。
■ ギブリーのサイバーセキュリティ事業について
セキュリティ戦略・組織開発のコンサルティング、ガイドライン策定支援、脆弱性診断、教育・研修、AIセキュリティ顧問サービス、インシデント発生時の調査・事後対応など、戦略立案から人材育成、有事対応までを一気通貫で支えるサービスを提供しています。業界団体のAIセキュリティに関するワーキンググループにも参画し、脅威モデリング手法の評価などの成果を研修に反映しています。
サイバーセキュリティ事業URL:https://givery.co.jp/services/cybersecurity/
会社概要
会社名:株式会社ギブリー
所在地:東京都渋谷区南平台町15-13 帝都渋谷ビル7・8F(受付8F)
代表者:代表取締役社長 井手 高志
設立: 2009年4月28日
事業内容:
・コンサルティング/システム開発
・AX(AIトランスフォーメーション)
・マーケティングDX
・人的資本インテリジェンス
・サイバーセキュリティ
本記事は、株式会社ギブリーが2026年10月9日にPR TIMESで発表したプレスリリースを原文のまま掲載しています。
元のリリース:ギブリー、AI時代のサイバーセキュリティ人材を定義する「サイバーセキュリティスキル標準 2026」を公開